
| [English] | |
JVNDB-2026-000152 | |
UnRTFにおける境界外書き込みの脆弱性 | |
| 概要 | |
GNU Projectが提供するUnRTFには、次の脆弱性が存在します。 | |
| |
| CVSS による深刻度 (CVSS とは?) | |
|
CVSS v3 による深刻度
基本値: 5.4 (警告) [IPA値]
| |
CVSS v4 による深刻度
基本値: 5.1 (警告) [IPA値]
| |
| 影響を受けるシステム | |
|
| |
GNU Project | |
|
| |
| 想定される影響 | |
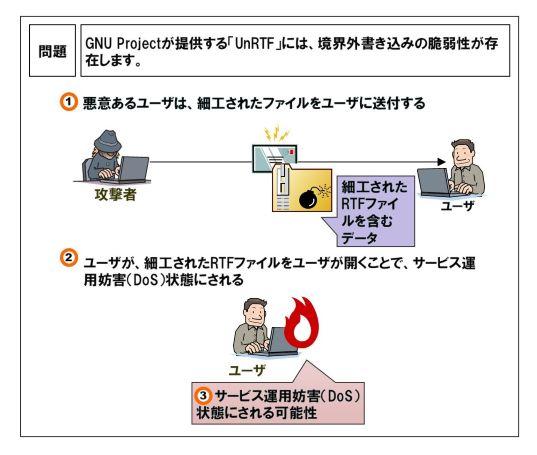
攻撃者によって細工されたRTFファイルをユーザが開くことで、サービス運用妨害(DoS)状態にされる可能性があります。 | |
| 対策 | |
[アップデートする] | |
| ベンダ情報 | |
GNU Project | |
| CWEによる脆弱性タイプ一覧 CWEとは? | |
| |
| 共通脆弱性識別子(CVE) CVEとは? | |
|
| |
| 参考情報 | |
| |
| 更新履歴 | |
|
| 公表日 | 2026/10/20 |
| 登録日 | 2026/10/20 |
| 最終更新日 | 2026/10/20 |





















