
| [English] | |
JVNDB-2026-000136 | |
Androidアプリ「【保護者専用】まなびポケット」におけるアクセス制限不備の脆弱性 | |
| 概要 | |
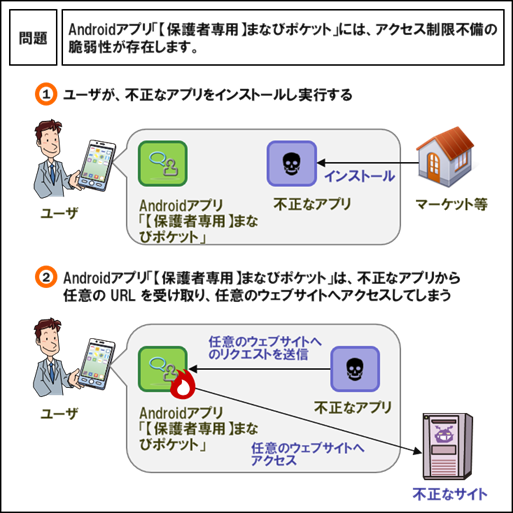
NTTドコモビジネス株式会社が提供するAndroidアプリ「【保護者専用】まなびポケット」には、次の脆弱性が存在します。 | |
| |
| CVSS による深刻度 (CVSS とは?) | |
|
CVSS v3 による深刻度
基本値: 2.5 (注意) [IPA値]
| |
CVSS v4 による深刻度 基本値: 1.8 (注意) [IPA値]
| |
| 上記のCVSSでは、端末内にインストールされた悪意のあるアプリからIntentを介して当該アプリ内のユーザ情報が窃取される状況を想定しています。 | |
| 影響を受けるシステム | |
|
| |
NTTドコモビジネス株式会社 | |
|
| |
| 想定される影響 | |
ユーザのAndroid端末において、同端末にインストールされた悪意あるアプリからIntentを介して当該アプリ内の機微な情報が窃取される可能性があります。 | |
| 対策 | |
[アップデートする] | |
| ベンダ情報 | |
NTTドコモビジネス株式会社 | |
| CWEによる脆弱性タイプ一覧 CWEとは? | |
| |
| 共通脆弱性識別子(CVE) CVEとは? | |
|
| |
| 参考情報 | |
| |
| 更新履歴 | |
|
| 公表日 | 2026/09/15 |
| 登録日 | 2026/09/15 |
| 最終更新日 | 2026/09/15 |





















